妮姬病毒這件事,簡單說是《勝利女神:妮姬》電腦版啟動器載入的官方檔案被人動了手腳,打開就可能被裝上遠端操控木馬。要查有沒有中,用記事本打開遊戲資料夾裡的 debug.log,搜尋 k2f_chan。10/24 之後在電腦上開過的人先別再開,拿手機改重要密碼;只玩手機版的,目前沒有出事的回報。
官方 11/4 承認檔案可能遭第三方竄改,說當天凌晨 1:30 左右已經更新,但已經中的電腦不會自己變乾淨。研究者當天清晨 6 點多還看到有伺服器在發被改過的舊檔,舊檔也可能留在你電腦的快取裡,所以更新不等於開了就安全。有多少人中招、會不會補償,官方都還沒講。本文資料更新至 2026 年 11 月 4 日傍晚,下面的檢查方法來自資安研究者和玩家整理,不是官方說明。
我的電腦有中嗎?先看你是哪一種玩家
風險高低,看的是你什麼時候在電腦上打開過啟動器,跟你有沒有課金、玩哪個伺服器都沒關係。巴哈姆特哈啦板的玩家回報裡,國際版、日版、台港澳版都有人查到中毒痕跡。
下面這張表可以直接對號入座。表裡的日期都換成台灣時間。英文報告用格林威治時間,寫的 10/23,換算過來就是 10/24 凌晨。
| 你的情況 | 目前的風險 | 你要做什麼 |
|---|---|---|
| 10/24 之後在電腦上開過啟動器 | 最高 | 下面 4 件事全部做 |
| 用 Steam Deck 或 Linux 玩,同一段時間開過 | 系統擋不住,對方一樣讀得到你的檔案 | 4 件事照做,只是沒有 Windows 那種 Chrome 殘留 |
| 9/27 到 10/23 開過,之後沒開 | 還沒有中招回報,也不能完全排除 | 刪啟動器快取(做法在第 1 件),改 NIKKE 和常用密碼 |
| 只玩手機版 | 目前沒有回報 | 不用重灌,小心假補償連結 |
| 10/24 之後只開過一次 | 不一定中,但不能當作沒事 | 一樣要查紀錄 |
木馬不是每次都會裝上。分析報告裡有一台電腦開了約 19 次,3 次真的被裝上。這只是單一案例,算不出機率,所以開幾次都不能拿來判斷,一定要自己查。
妮姬中毒怎麼辦?PC版玩家先做這4件事
這 4 件事照順序做,前兩件在電腦上,後兩件拿手機做。
第 1 件:把啟動器完全關掉,先別再開
關視窗不算關。啟動器常常縮在右下角的通知區繼續跑,要在圖示上按右鍵選結束。官方雖然更新了,可是還沒說可以安心打開,發現這件事的研究者也建議等官方確認修好再開。
先不要急著解除安裝。等一下要查的紀錄檔就放在遊戲資料夾裡,刪掉就查不到了,查完再決定要不要移除。
等官方確認修好、你要重開之前,先把舊檔案清掉。在檔案總管上方的網址列貼上 %APPDATA%,找到 nikke_launcher 資料夾(台港澳版是 nikke_launcher_hmt),把裡面的 tbs_cache 刪掉就好,下次開啟動器會自己重建。Steam Deck 和 Linux 玩家要到遊戲的 Proton 資料夾裡找同一個位置。
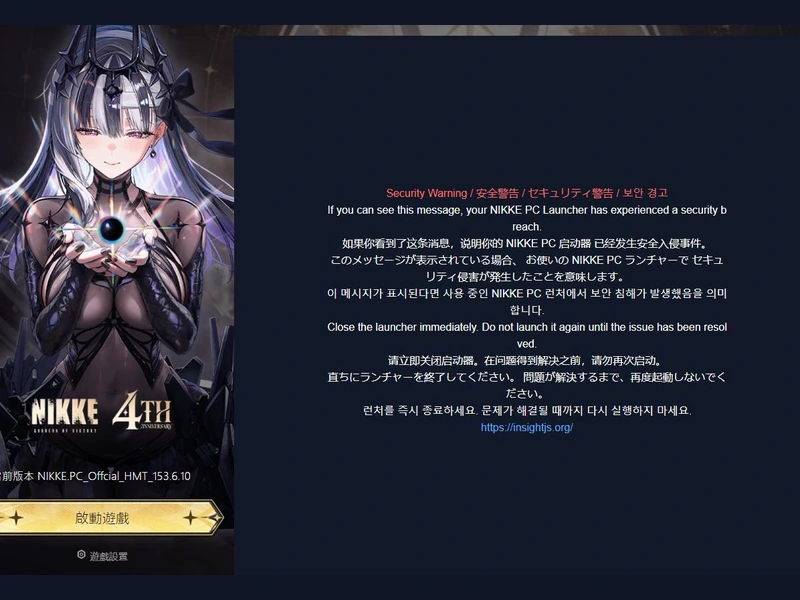
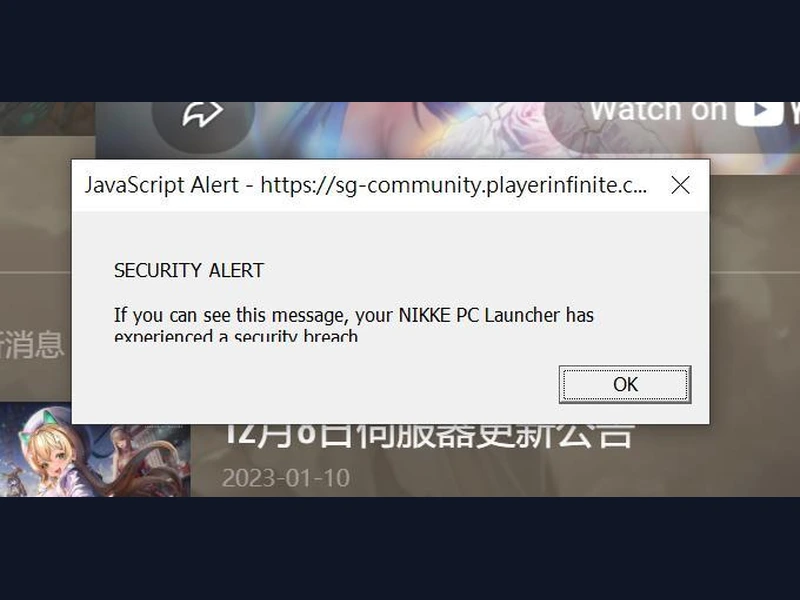
如果你打開啟動器時跳出一整頁多語言的資安警告,不要慌,也別以為是官方公告。那是第三方註冊了駭客的備用網址,掛上去提醒玩家的頁面,頁面自己也寫明是獨立通知。看到它代表你的啟動器還在載入被改過的程式碼,請立刻關掉,裡面的連結也不用點,然後照第 2 件去查。
第 2 件:用記事本查 debug.log,搜尋 k2f_chan
這個方法不用裝任何東西。到 NIKKE 的安裝資料夾,依序點進 Launcher、intl_service,用記事本打開 debug.log,按 Ctrl+F 搜尋 k2f_chan。
搜得到 k2f_chan,就代表木馬在你的電腦上跑過,直接往下做第 3 件和下一段的處理。玩家查到的紀錄長這樣:
“k2f_chan registered”
搜不到也別太早放心。重裝過遊戲的話,舊紀錄就沒了,所以「查不到」只能算沒看到痕跡。10/24 之後開過的人,第 3 件和第 4 件還是建議做。
網路上也有人分享 PowerShell 指令和一鍵清除工具,它們都不是官方做的,巴哈的整理文自己也提醒,這種時候最容易出現假裝成解決工具的病毒。用記事本就查得到,不需要冒這個險。
第 3 件:妮姬改密碼要用手機,從 NIKKE 帳號先改
一定要用手機或另一台乾淨的電腦改。在可能中毒的電腦上改密碼,新密碼一樣可能被看到。
研究者建議從 NIKKE 帳號開始,其他帳號可以照下面的順序,能開兩步驟驗證的都開起來:
- NIKKE/Level Infinite 帳號,木馬可以解開啟動器存的帳號密碼
- Email,因為其他帳號的重設信都寄到這裡
- Discord、網路銀行、Google、Steam、LINE、Facebook
- 所有存在瀏覽器裡的密碼,Chrome、Edge、Firefox 都在木馬的掃描名單上
報告沒有單獨提到信用卡,但攻擊者能讀電腦裡的檔案。如果卡號也存在電腦或瀏覽器裡,這陣子多看幾次帳單,真的看到不明消費,可以照信用卡被盜刷的補救步驟處理。
第 4 件:所有帳號登出全部裝置
只改密碼還不夠,因為木馬偷得到瀏覽器的 Cookie,Cookie 就是網站記得「你已經登入」的那張通行證,對方拿著它不需要密碼也進得去。
所以 Google、Steam、Discord、Facebook 這些有「登出所有裝置」或「管理裝置」的地方,都按一次,再重新登入。
查到 k2f_chan 怎麼處理?要不要重灌
查到中毒的人,最保險的做法是重灌 Windows,研究者也是這樣建議,因為木馬跑起來的那段時間,對方可以在你的電腦上執行任何程式,事後從紀錄根本看不出他做過什麼。
不想重灌的話,至少要清掉木馬留下的後門。部分 Windows 電腦會被改登錄檔、塞一個讓 Chrome 載入的檔案,啟動器關掉它還在跑,就算電腦沒裝 Chrome 也要檢查,只刪檔案也不夠。步驟寫在 MotherSphere 的技術報告裡,改登錄檔有風險,沒把握就請懂電腦的人幫忙或直接重灌。
下面兩種人還要多做一步:
- 有加密貨幣的人:把資產轉到新錢包,用新的助記詞。報告列出木馬會掃 28 種瀏覽器錢包外掛,改密碼救不了助記詞。放交易所的順便檢查帳號設定,可以參考幣安帳號的防釣魚碼和安全設定。
- 寫程式的人:這台電腦用過的 API 金鑰、SSH 金鑰、GitHub 和雲端憑證都作廢重發。
之後還要小心一件事。官方還沒公布任何補償,所以現在看到「妮姬補償登記」「帳號資安檢查」這類連結,先當假的。假冒信的樣子可以看怎麼提防假冒的重設密碼信。
妮姬手機版會中嗎?
被改的是電腦版啟動器載入的檔案,巴哈玩家的整理和 Game8 都還沒看到手機版中招的證據。韓媒 Inven 也註明,手機和平板不在這次分析範圍內,所以還不能說確定沒事。只玩手機版的話,現在不需要重灌或大動作,等官方查完的結果就好。
如果你手機和電腦都玩,帳號是同一個,那就照電腦版的情況算,NIKKE 密碼要改。
騰訊子公司被投毒是什麼意思?
這裡的「投毒」跟食物沒有關係,是資安圈的說法,正式名稱叫供應鏈攻擊。你可以想成有人溜進官方倉庫,在要出貨的箱子裡塞了東西,玩家從官方管道拿貨,一樣會中。
《勝利女神:妮姬》由韓國 SHIFT UP 開發,全球發行的是騰訊旗下品牌 Level Infinite,被動手腳的正是 Level Infinite 用來派送檔案的伺服器。所以「騰訊子公司被投毒」這個說法,講的其實是騰訊旗下的發行品牌。
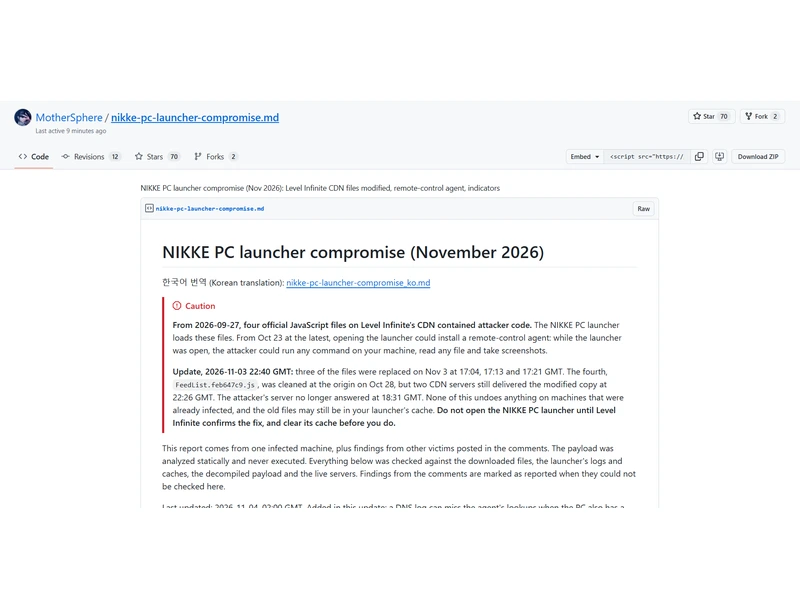
依 MotherSphere 的技術報告,四個官方檔案在 9/27 就被改了,被改的檔案在官方伺服器上放了一個多月,木馬則是 10/24 凌晨才開始有人回報被裝上。三個檔案在 11/4 凌晨換回乾淨版,第四個的部分伺服器到當天清晨還在發舊版。Inven 報導說,異常最早由中國論壇 NGA 的玩家察覺,11/3 研究者把完整分析貼上 GitHub。
至於對方能做什麼,只要木馬在跑,對方可以執行任何程式、翻你的檔案、截所有螢幕的畫面,還能偷瀏覽器密碼、Cookie 和錢包資料。這是木馬「做得到」的事,每台電腦實際被拿走什麼,目前查不出來。
駭客怎麼拿到官方伺服器的修改權限,到現在沒有人知道答案,這也是研究者要大家先別開啟動器的原因。
官方怎麼說?公告沒講玩家該怎麼辦
SHIFT UP 和 Level Infinite 11/4 發了公告,台灣粉專的版本是這樣寫的:
我們已經確認到 PC Launcher 腳本檔案可能被第三方竄改的異常情況,已經在 11 月 4 日1:30(UTC+8)左右對客戶端進行了修復與更新。我們正在確認該異常情況的影響範圍,後續將透過公告公佈後續妥善處理的方式。給您帶來不便十分抱歉。
公告沒講玩家該做什麼。韓媒 Inven 批評韓文版公告的四句話,主詞都是公司,玩家最想知道的「我開過了怎麼辦」一句都沒有。詳細公告內容可以看巴哈姆特 GNN 的報導。
韓媒還報導,Nexon 發了全公司資安公告,要員工裝過這個啟動器的立刻刪除並回報,媒體解讀是要防內部系統受影響。如果你曾在公司電腦上開過 NIKKE,現在就跟公司的資訊人員講,別自己默默處理。
妮姬病毒常見問題
Q:防毒軟體掃過沒事,就代表安全嗎?
不算。報告提到有一台電腦用 Microsoft Defender 離線掃描,也沒抓到塞進 Chrome 的那個檔案。防毒沒叫,只能當參考,還是要查紀錄檔。
Q:三角洲行動、王者榮耀這些騰訊遊戲也會中嗎?
目前沒有證據。同一家發行商的遊戲有玩家擔心,但調查記錄到的只有 NIKKE 電腦版啟動器,官方也還沒說明其他遊戲的狀況。KRAFTON 則澄清《PUBG Mobile》跟這次無關。
Q:NIKKE中毒了,官方會賠嗎?
還不知道。官方只說後續處理方式會另行公告,目前沒有提到補償。要你先登入才能領賠償的訊息,都不要點。