PHP漏洞這兩天上了新聞,簡單說是全球很多網站背後用的程式出了大洞,壞人不用帳號密碼就可能闖進網站的主機。如果你只是一般上網的人,手機和電腦不用另外更新,要小心的是這幾天可能出現的假冒重設密碼信;如果你有架網站,就要確認主機上的 PHP 已經換成新版。
這次的 PHP 漏洞嚴重到日本首相高市早苗親自發文提醒,台灣的數位發展部資通安全署也發了新聞稿,要機關、學校、企業趕快修補。
PHP漏洞是什麼?PHP 是什麼、為什麼一出事就這麼大
你可以把網站想成一間店,你在瀏覽器看到的是店面,PHP 就是後面廚房裡的那套設備,你按下登入、搜尋、結帳的時候,都是它在後面幫你處理。科技新報引用的統計指出,能看出用什麼技術的網站裡,大約七成都用 PHP,像很多部落格、新聞網站、網路商店用的 WordPress,就是用 PHP 做的。
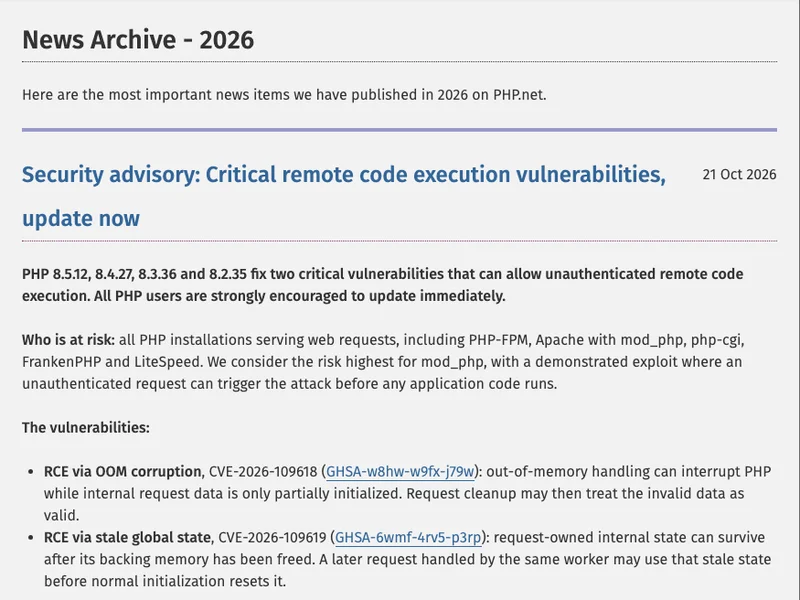
這次的問題出在廚房設備本身。PHP 官方在台灣時間 10/21 晚上 10 點公布,兩個漏洞的嚴重程度都是 9.2 分(滿分 10 分),壞人只要對網站送出特製的連線,不用登入就可能在主機上執行自己的程式,等於拿到廚房的鑰匙。資安圈替這兩個漏洞取了一個綽號叫「PHP2Shell」,意思就是透過 PHP 拿到主機的控制權。
因為用 PHP 的網站實在太多,問題又不是出在某一個外掛或某一家網站,而是 PHP 本身,所以才會全世界一起緊張。很多網站共用同一套底層技術,一出事就是一大片,去年那次 Cloudflare error 500 大當機 也是同樣的道理。
一般人會受影響嗎?手機不用更新,小心假冒的重設密碼信
一般人用的手機和電腦不會跑 PHP,所以你不用為了這次漏洞去更新手機或裝什麼東西。真正可能影響到你的,是你常用的網站如果沒有及時修補,存在網站上的會員資料就有被偷的風險。資安公司 Wiz 也提到,就算壞人沒有完全控制主機,也可能從主機記憶體讀到密碼這類資料。
所以這幾天你可以做兩件事:
- 如果有網站寄信或發公告說要重設密碼,先不要點信裡的連結,自己打開網站官方頁面確認是真的,再照公告處理。
- 不同網站用不同的密碼,有開兩步驟驗證的就打開,萬一其中一個網站出事,其他帳號也比較不會一起被盜。
第一點特別重要,因為每次有大新聞,就會有人趁機寄假冒官方的「帳號更新」信騙你輸入資料,之前全支付盜刷事件的詐騙,多半也是用這招。
PHP漏洞 WordPress 站長要做什麼?3 步確認就好
如果你有用 WordPress 架部落格或小網店,先記住一件事:在後台按「更新 WordPress」換掉的是 WordPress 本身,主機上的 PHP 不會跟著換,這次要確認的是 PHP。
第 1 步:在後台看 PHP 版本
登入 WordPress 後台,點左邊的「工具」,進「網站狀態」,切到「網站狀態資訊」,展開「伺服器」那一區,就會看到 PHP 版本。
第 2 步:對一下這 4 個版本號
PHP 官方這次修好的版本是 8.5.12、8.4.27、8.3.36、8.2.35。你看到的版本只要前兩碼一樣、最後一碼等於或大於這個數字,就是修好的版本,例如 8.3 開頭的要到 8.3.36 以上。如果你的版本是 8.1 或更舊,PHP 官方已經不再提供正式更新,建議直接升級到新版本。
第 3 步:用虛擬主機的,直接問主機商
大部分人用的是虛擬主機,PHP 是主機商在管,你自己改不到。直接寄信或開客服單問一句:「你們的主機 PHP 已經更新到這次修補漏洞的版本了嗎?」就好。如果主機商遲遲沒有回覆,美國網路安全暨基礎設施安全局(CISA)的建議是,修好之前先讓網站暫停,比開著冒險安全。
為什麼連日本首相都出來喊?日本、台灣怎麼應對
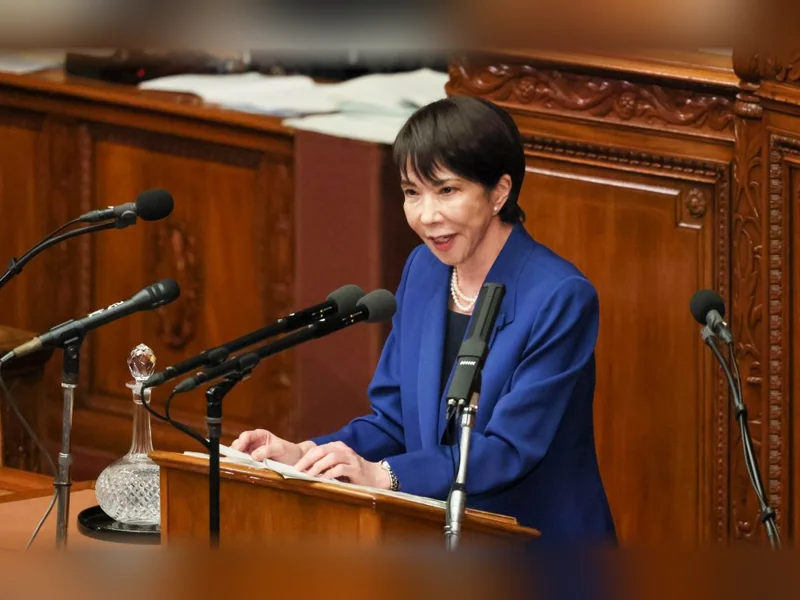
日本這次的反應特別明顯。高市早苗 10/21 晚上在 X 發文,請網站管理者當晚就準備好修補,還說如果沒辦法很快更新,暫時把網站停掉也是降低風險的方法。日本資安部落格 piyolog 統計,到日本時間 10/22 凌晨,就有 211 個組織停掉服務或緊急維護,連財務省網站的部分內容都暫停了,插畫平台 pixiv 也在修補前先暫停系統。
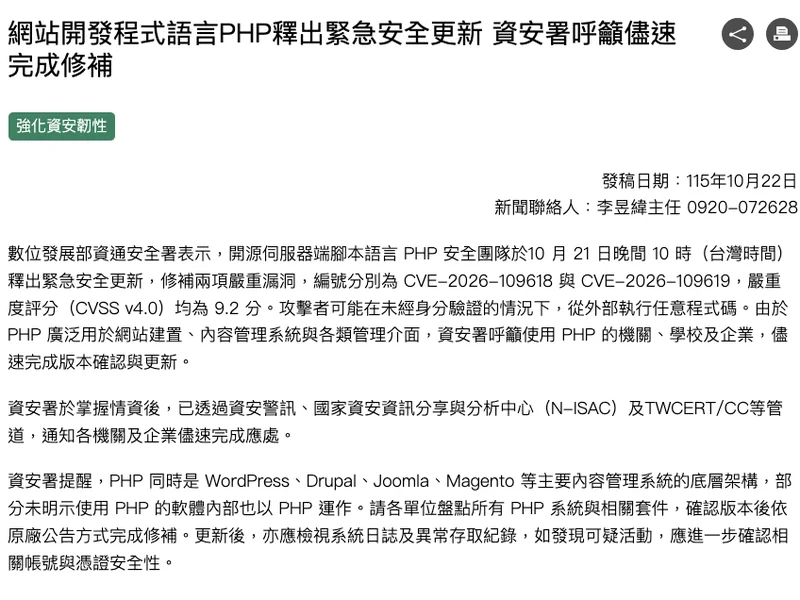
台灣這邊,資安署 PHP 漏洞的新聞稿是 10/22 發的,已經透過通報管道通知各機關和企業,要大家盤點自己有哪些系統用 PHP、確認版本後完成更新,更新完再看看有沒有異常的存取紀錄。資安署也提醒,有些軟體沒有寫明,內部其實也是用 PHP 在跑,所以學校、公司裡外包做的報名系統或內部網站,最好直接問廠商有沒有處理。
這次的漏洞怎麼被找到的?AI 幫忙抓出藏很久的問題
這兩個漏洞其實藏在 PHP 裡很久了。PHP 基金會說,其中一個問題的跡象在 2024 年的資安檢查就出現過,但當時找不到具體的攻擊方法,修法又各有副作用,修補卡了好幾個月。今年資安公司 Calif、Wiz 和 OpenAI 陸續回報相關問題,經濟日報引述外媒報導,Calif 的研究員是在 OpenAI 的 AI 模型協助下找到的,問題的嚴重程度這時才被看清楚。
比較讓人緊張的是,原本預定 10/22 公布修補,漏洞編號卻提前一天在網路上流出,PHP 只好把修補提前到 10/21 發布。各家資安公司對「有沒有人已經被攻擊」說法不一,有的說已經看到攻擊嘗試,美國 CISA 發警告時則說還沒觀察到,所以有架站的人最好不要抱著觀望的心態。
PHP漏洞常見問題
Q:PHP 跟 Java、JavaScript 有關係嗎?
沒有關係,它們是不同的程式語言。這次出問題的是 PHP,但網站背後常常同時用好幾種技術,有架站的人還是以實際查到的 PHP 版本為準。
Q:我的手機 App 要更新嗎?
不用為了這次漏洞特別更新。就算某個 App 的後台伺服器用 PHP,要更新的也是那家公司的伺服器,你能做的是留意常用服務的公告,有要求重設密碼時先確認是官方通知再照做。
沒架站就顧好密碼,有架站今天就看版本
這次的 PHP 漏洞聽起來很嚇人,但對一般人來說,要做的事很簡單:不要亂點重設密碼的信,密碼不要每個網站都用同一組。有架網站的人就花一分鐘到後台看 PHP 版本,沒到 8.5.12、8.4.27、8.3.36、8.2.35 這幾個版本號,就趕快問主機商,修好之前寧可先把網站停一下。